> nota
Cisco Nexus HyperFabric Deep Dive
En esta nota · 11 secciones
- El hardware
- Escala hacia abajo, no solo hacia arriba
- La underlay se configura sola
- La pregunta que hace todo el mundo
- El ciclo de vida, día 0 a día 2
- Aserciones, y por qué importa el «latch»
- Multi-site: EVPN Border Gateway
- HyperFabric AI
- La hoja de ruta
- Lo que hay que preguntar antes de comprometerse
- Fuente
Cisco parte con tres reproches a lo que existe hoy. Que es demasiado complejo, porque no se despliega ni se administra sin un controlador. Que es demasiado frágil, porque una configuración enredada no se cambia sin rearquitectura. Y que es demasiado difícil de automatizar: en sus palabras, las tecnologías actuales obligan al ingeniero de automatización a ser CCIE.
Al mismo tiempo cambió el terreno. Las cargas están volviendo desde el cloud, aunque casi siempre para propósitos puntuales, y en vez de dos o tres data centers grandes ahora se levantan hartos data centers chicos repartidos en más lugares.
Nexus HyperFabric apunta ahí. No se trata de un NX-OS más liviano ni de un ACI con otra cara. Es una fabric entregada como servicio: el diseño y la observación viven en una nube de Cisco, y el plano de datos vive donde siempre, en los switches. Esta nota revisa lo que hay debajo.
El hardware#
Tres modelos de la serie 6000, más una novedad que vale la pena leer dos veces.
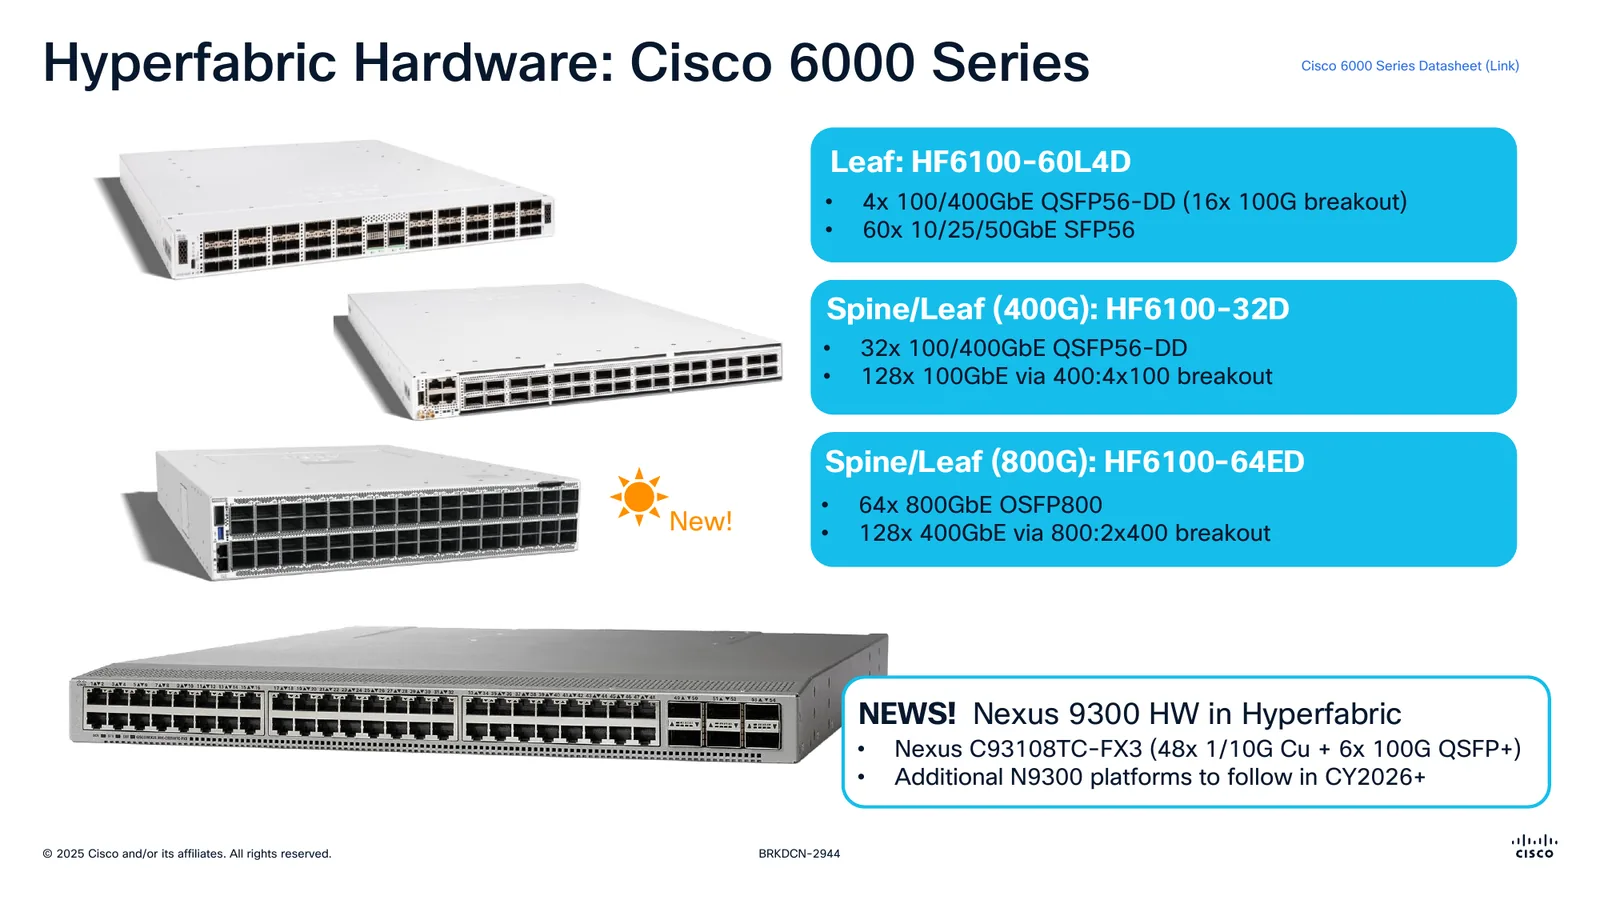
Lámina de la sesión BRKDCN-2944 de Cisco Live (Dan Backman, Michael Petrinovic). © Cisco.
| Modelo | Papel | Puertos |
|---|---|---|
HF6100-60L4D |
Leaf | 60× 10/25/50G SFP56 · 4× 100/400G QSFP56-DD (16× 100G en breakout) |
HF6100-32D |
Spine o leaf 400G | 32× 100/400G QSFP56-DD · 128× 100G vía breakout 400:4×100 |
HF6100-64ED |
Spine o leaf 800G | 64× 800G OSFP800 · 128× 400G vía breakout 800:2×400 |
El leaf HF6100-60L4D va sobre silicio Broadcom Q200. Es un 1RU de top-of-rack, con dos ranuras de alimentación y seis bandejas de ventiladores.
La novedad es que empezó a entrar fierro Nexus 9300 dentro de HyperFabric. El primero es el C93108TC-FX3, con 48 puertos 1/10G en cobre y 6× 100G QSFP+, y Cisco anunció más plataformas N9300 para CY2026 en adelante. Ojo con ese dato si tiene cobre que conectar, porque los 6000 Series son todos de fibra.
Escala hacia abajo, no solo hacia arriba#
Lo llamativo de HyperFabric no es cuánto crece. Es cuánto se achica.
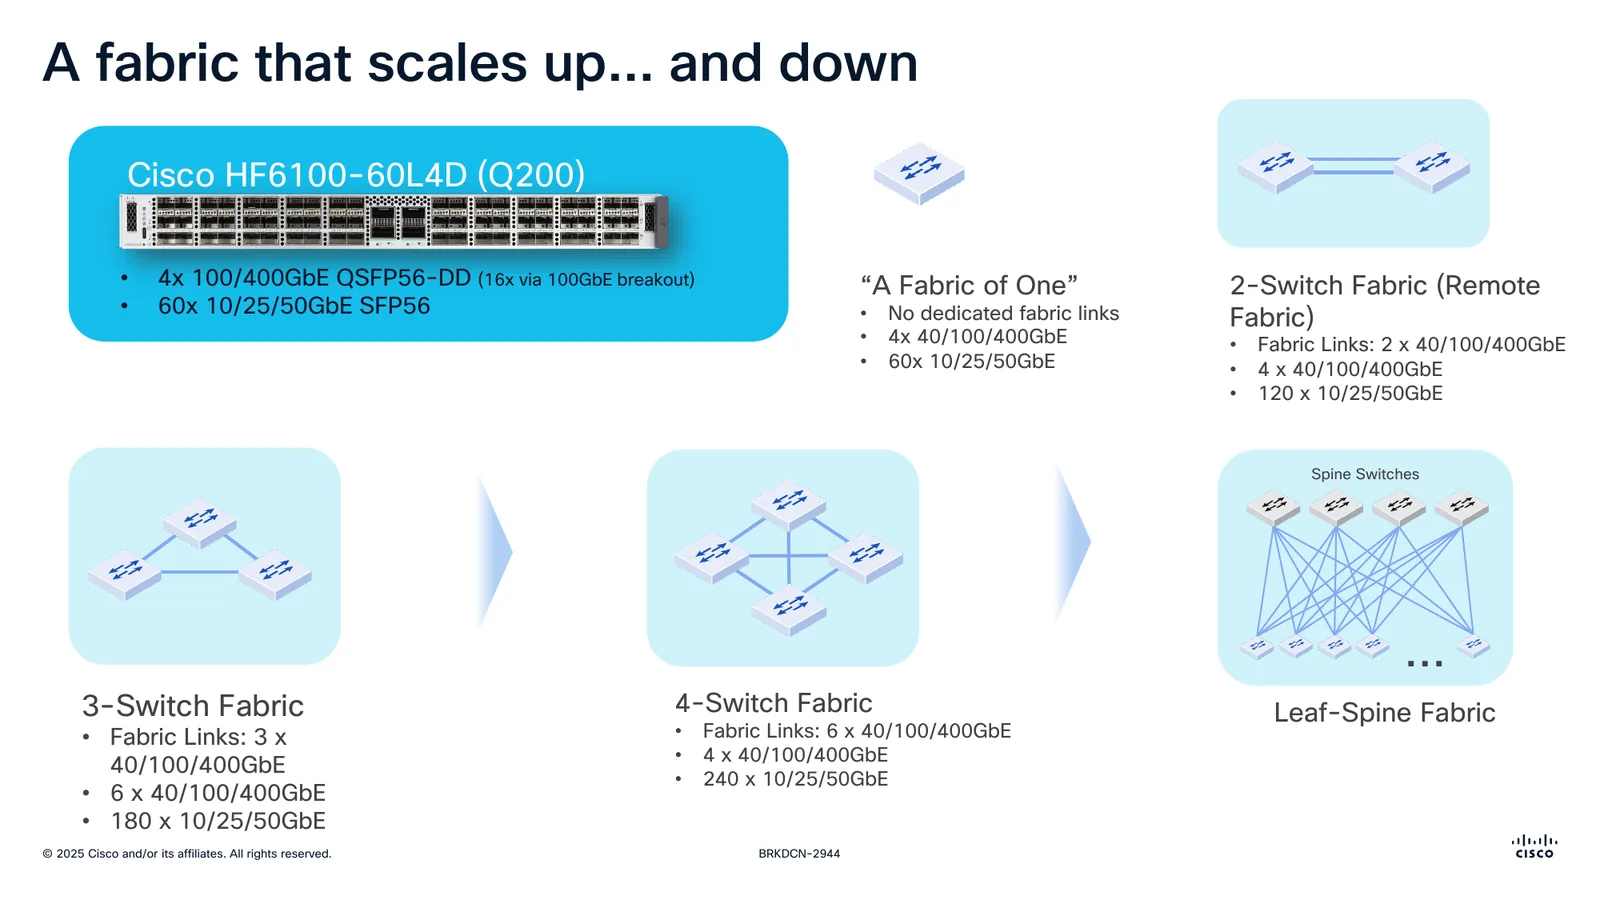
Topologías soportadas. Lámina de BRKDCN-2944. © Cisco.
Cisco documenta una topología que bautizó como «a fabric of one»: un switch solo, sin enlaces de fabric dedicados, con 4× 40/100/400G y 60× 10/25/50G. De ahí siguen dos switches para una fabric remota, después tres, cuatro, y recién entonces la hoja-espina clásica.
Una fabric de cuatro switches entrega 6 enlaces de fabric, 4× 40/100/400G y 240× 10/25/50G. Para una sucursal grande o un CoLo eso alcanza y sobra.
Lo bueno es que el crecimiento va en servicio. La promesa es partir en malla completa y llegar a hoja-espina, y después a super-espina, cambiando tamaño y topología sin rearquitectura y sin ventana de mantenimiento.
La underlay se configura sola#
Acá está lo central del producto, y no hay nada mágico. Hay una secuencia.
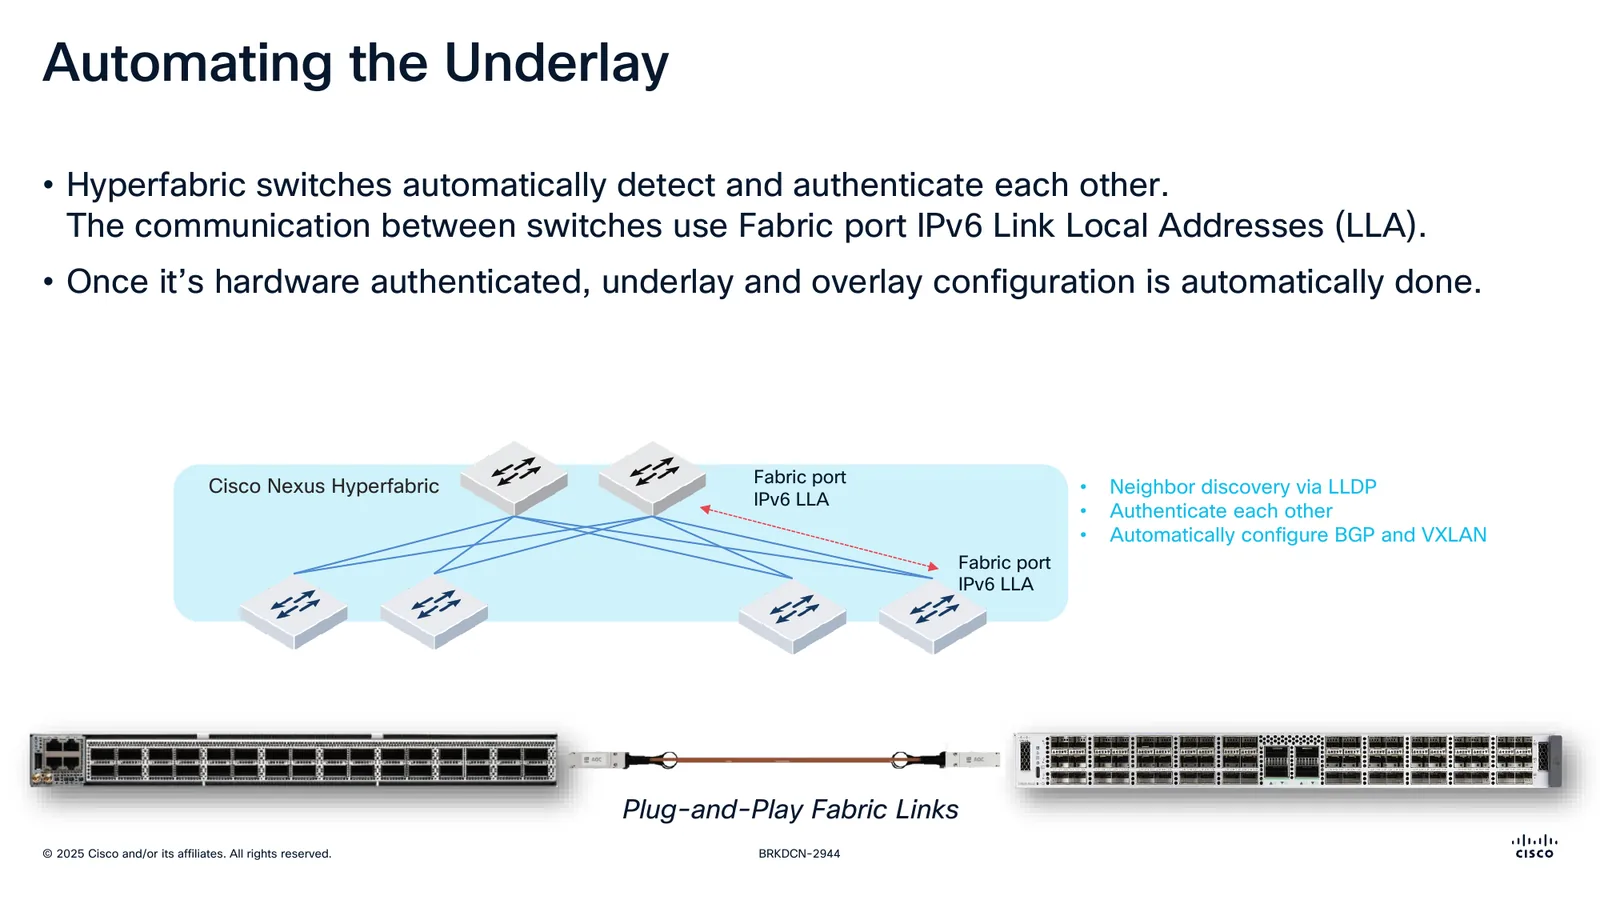
Automatización de la underlay. Lámina de BRKDCN-2944. © Cisco.
- Los switches se descubren entre ellos por LLDP y se autentican por hardware.
- Entre ellos conversan con direcciones IPv6 link-local sobre los puertos de fabric. No hay direccionamiento de underlay que planificar ni que documentar.
- Una vez autenticados, la configuración de underlay y overlay se hace sola. BGP y VXLAN quedan levantados sin que nadie toque nada.
El agente de telemetría del switch abre una conexión TLS saliente hacia el controlador. No hay que abrir nada hacia adentro, lo que resuelve media conversación con el equipo de seguridad antes de partir.
Cuando el switch llega a terreno y se enchufa, se conecta solo y queda esperando que alguien lo reclame. Su nombre por defecto es su número de serie. En la pantalla de estado se ve la IP, fija o por DHCP, el DNS con un asterisco que indica que está respondiendo, la URL de la nube ya preconfigurada, el proxy si hace falta, el estado de la conexión y el código de reclamación. El token se refresca solo cada algunos minutos.
La pregunta que hace todo el mundo#
Una fabric cuyo controlador vive afuera levanta siempre la misma objeción: ¿y si se cae internet? La respuesta hay que citarla con precisión, porque es bastante mejor de lo que uno supondría.
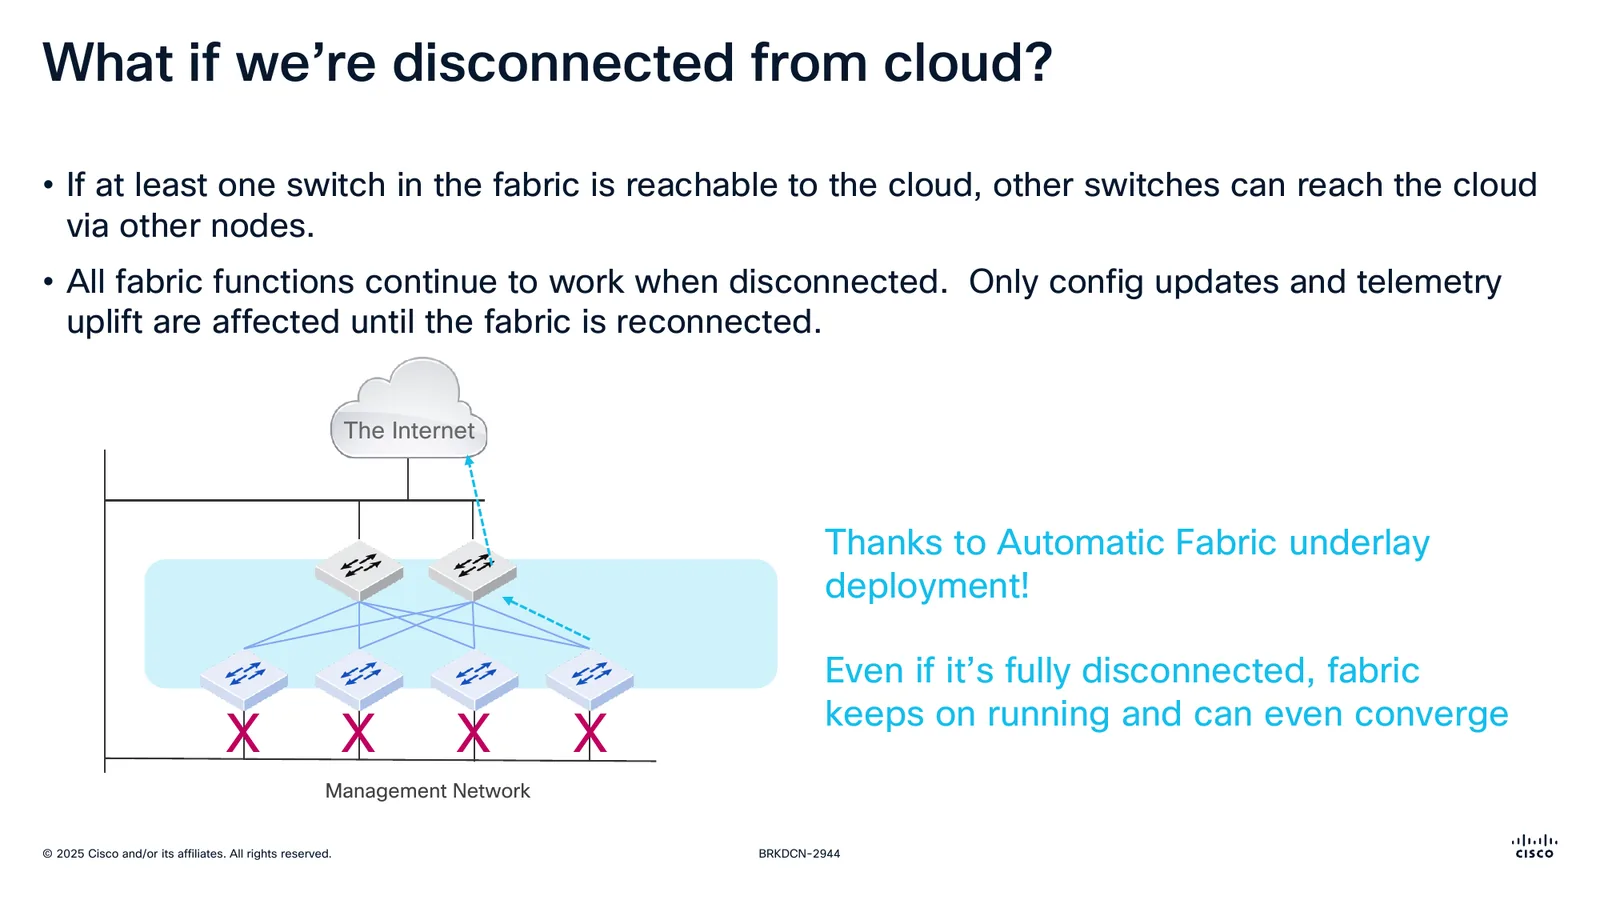
Comportamiento sin conexión al controlador. Lámina de BRKDCN-2944. © Cisco.
- Si al menos un switch de la fabric alcanza la nube, el resto llega a través de él.
- Estando desconectada, todas las funciones de la fabric siguen operando. Lo único que se ve afectado son las actualizaciones de configuración y el envío de telemetría, hasta que se reconecte.
- Incluso totalmente desconectada, la fabric sigue reenviando y puede converger.
Cuadra con lo anterior: la underlay se desplegó sola y vive en los switches. La nube es donde se diseña y donde se mira, no por donde pasa el tráfico.
Lo que sí se pierde mientras dure el corte es la capacidad de cambiar la red. Para una fabric aislada por diseño, digamos una planta industrial o un ambiente clasificado, eso no es un detalle: es la conversación completa.
El ciclo de vida, día 0 a día 2#
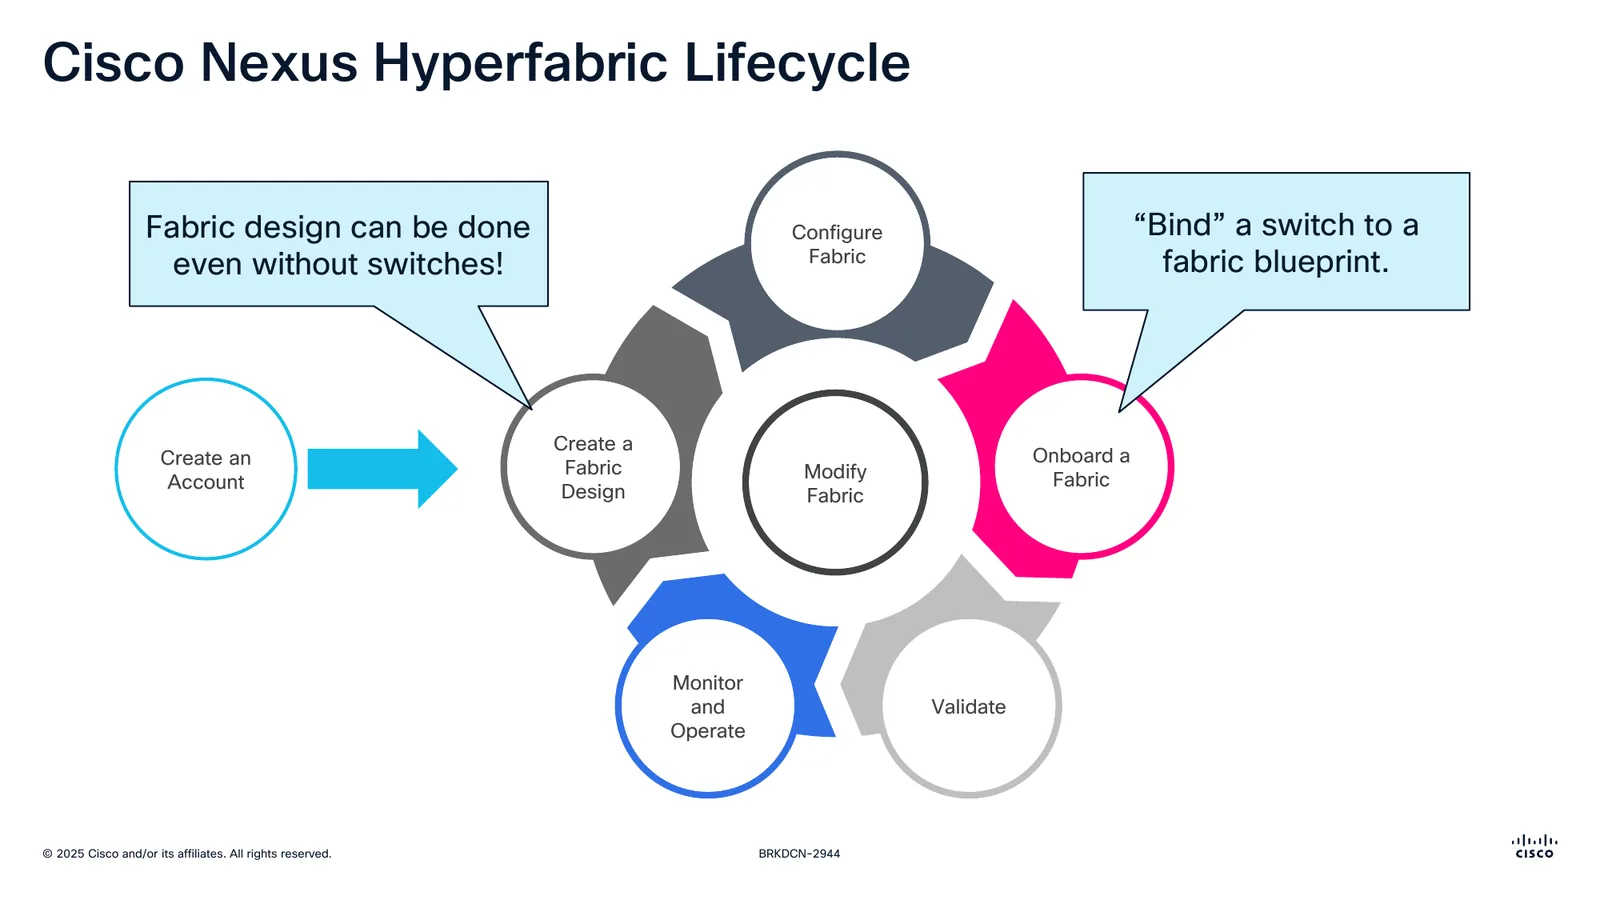
Ciclo de vida. Lámina de BRKDCN-2944. © Cisco.
El diseño se puede hacer sin tener los switches. Uno crea la cuenta, diseña la fabric en el portal, y de ahí sale una lista de materiales con el total de switches y de ópticas, y el detalle por switch, que se conecta con CCW para generar el presupuesto. O sea que se dimensiona antes de comprar, con la misma herramienta.
En día 1 llega el equipo, se enchufa y se registra contra la fabric. Acá aparecen dos piezas que no se ven en otros productos.
La primera es que la fabric se autodocumenta. El diseño es la documentación, no un Visio que envejece por su cuenta.
La segunda es la interfaz para «remote hands»: una URL que uno le pasa a quien está físicamente en el sitio, con el flujo de trabajo y el estado de la instalación, validación de tareas en tiempo real y coordinación de varios instaladores a la vez. Para quien haya dirigido un despliegue por teléfono desde otro huso horario, esto solo ya justifica revisar el producto.
El software va por entrega continua. La nube se actualiza sola, sin pruebas ni mantención de versión de parte del cliente. Eso gusta o no gusta, pero hay que saberlo de antemano, porque no existe el «me quedo en la versión que ya validé».
Aserciones, y por qué importa el «latch»#
HyperFabric no trabaja con alarmas. Trabaja con aserciones, que son afirmaciones que tienen que ser verdaderas para que algo esté en verde.
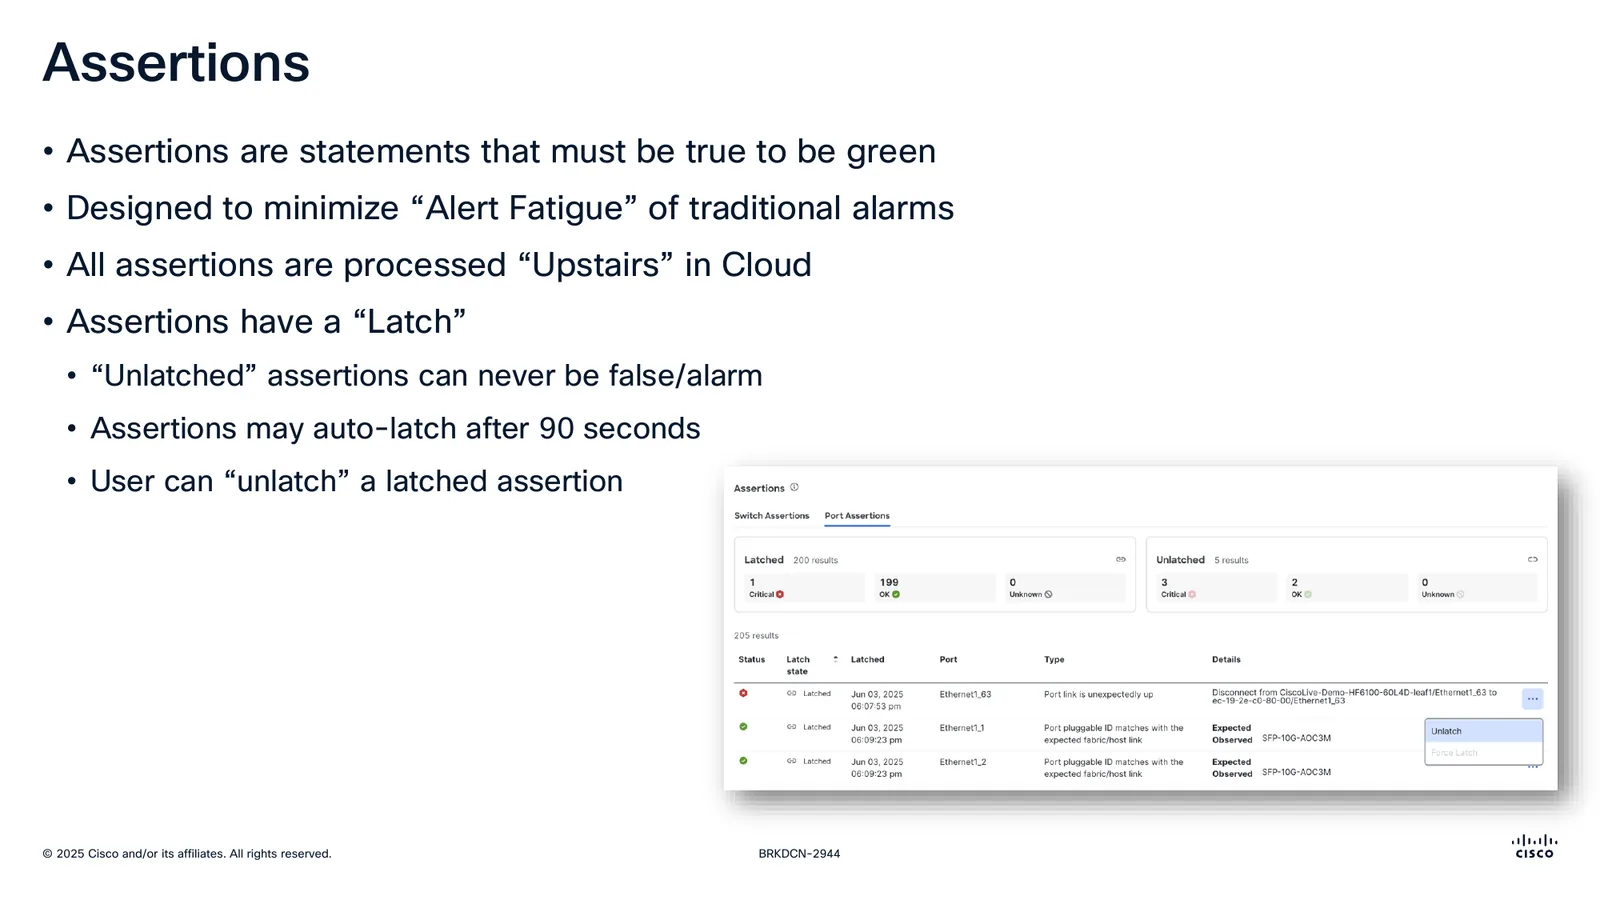
Aserciones y su mecanismo de latch. Lámina de BRKDCN-2944. © Cisco.
Cubren cuatro tipos de condición. Desviación respecto al plano, por ejemplo que la interfaz esté conectada al puerto 3 cuando el diseño decía el 2. Dispositivos finales o vecindades que no se comportan como se espera. Validación de enrutamiento y siguientes saltos vía IP SLA. Y por último intención personalizada, del tipo «esta VLAN tiene tráfico» o «este vecino BGP está aprendiendo X rutas», que quedó para después de la primera entrega.
Todas se procesan en la nube, no en el switch. Y traen un «latch»:
- Una aserción sin enganchar no puede dar alarma nunca.
- Engancha sola a los 90 segundos.
- Quien opera puede desengancharla.
Es un mecanismo explícito contra la fatiga de alertas: mientras una condición no se sostenga en el tiempo, no molesta a nadie. Es una decisión de diseño bastante más interesante que la mayoría de los tableros que uno ve dando vueltas.
La telemetría cubre estado de puerto y estadísticas de tráfico, contadores e información de enlace, sensores por switch como ventiladores y fuentes, y DOM de las ópticas. La integración con Splunk para eventos y notificaciones quedó anunciada para el primer trimestre de 2026.
Multi-site: EVPN Border Gateway#
La conexión entre fabrics no es un túnel improvisado. Va con EVPN Border Gateway, el mismo modelo de VXLAN EVPN Multi-Site.
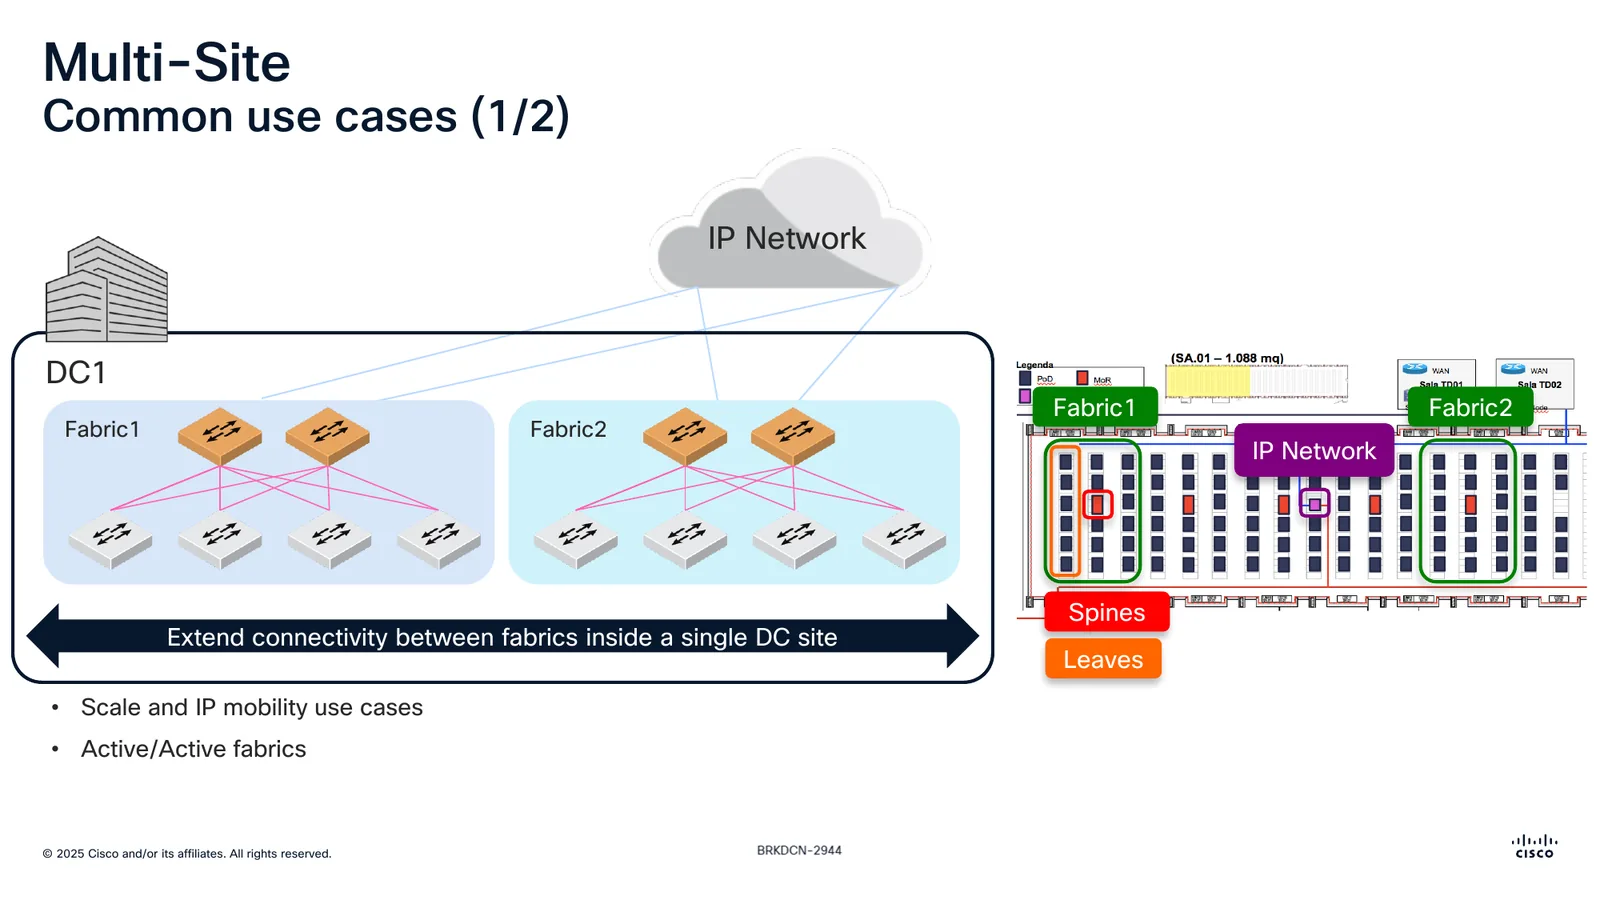
Multi-site sobre EVPN Border Gateway. Lámina de BRKDCN-2944. © Cisco.
Lo que habilita el Border Gateway:
- Conectar fabrics remotas a través de redes IP de terceros.
- Esconderle la complejidad de la fabric a los pares.
- Conectividad EVPN/VXLAN nativa.
- Control de política sobre rutas L2VNI y L3VNI.
- Forzar un límite de propiedad entre fabrics.
Hay dos superposiciones distintas, la local dentro de la fabric y la de multi-site entre BGW, con traducción de VNID entre ambas: una red que adentro de la fabric es la VNI local 100001 sale como VNI global 300001. La pasarela anycast puede existir en las dos fabrics a la vez, que es justamente lo que permite los casos de movilidad de IP y activo/activo.
Cisco plantea dos usos. Extender conectividad entre fabrics dentro de un mismo sitio, para escala, movilidad de IP y activo/activo. Y extenderla entre sitios, para recuperación ante desastres, activo/activo y activo/pasivo.
Hay además una señal estratégica que se pasa por alto: Cisco presenta multi-site como el modelo de peering nativo de «Nexus One», con BGW conectando fabrics ACI, fabrics NX-OS VXLAN EVPN, HyperFabric y HyperFabric AI en el mismo dibujo. Ahí se ve para dónde va el catálogo.
HyperFabric AI#
La variante para infraestructura de IA se merece su propio párrafo, sobre todo por una lámina que le pone números a algo que normalmente se discute en abstracto.
Un clúster de entrenamiento «chico», de unos 5 millones de dólares, con 12 servidores UCS, 96 GPU y almacenamiento, se traduce en esto:
112x  enlaces de fabric 800/400G
 96x  enlaces backend 400G
 48x  enlaces frontend 400G
189x  enlaces de gestión 1/10G
────
445   enlaces en total  ·  980 ópticas
Novecientas ochenta ópticas. Ese número explica solo por qué existen la lista de materiales y la interfaz para remote hands. A esa escala el error humano de cableado no es una posibilidad, es una certeza estadística, y las aserciones contra el plano son lo que lo pilla.
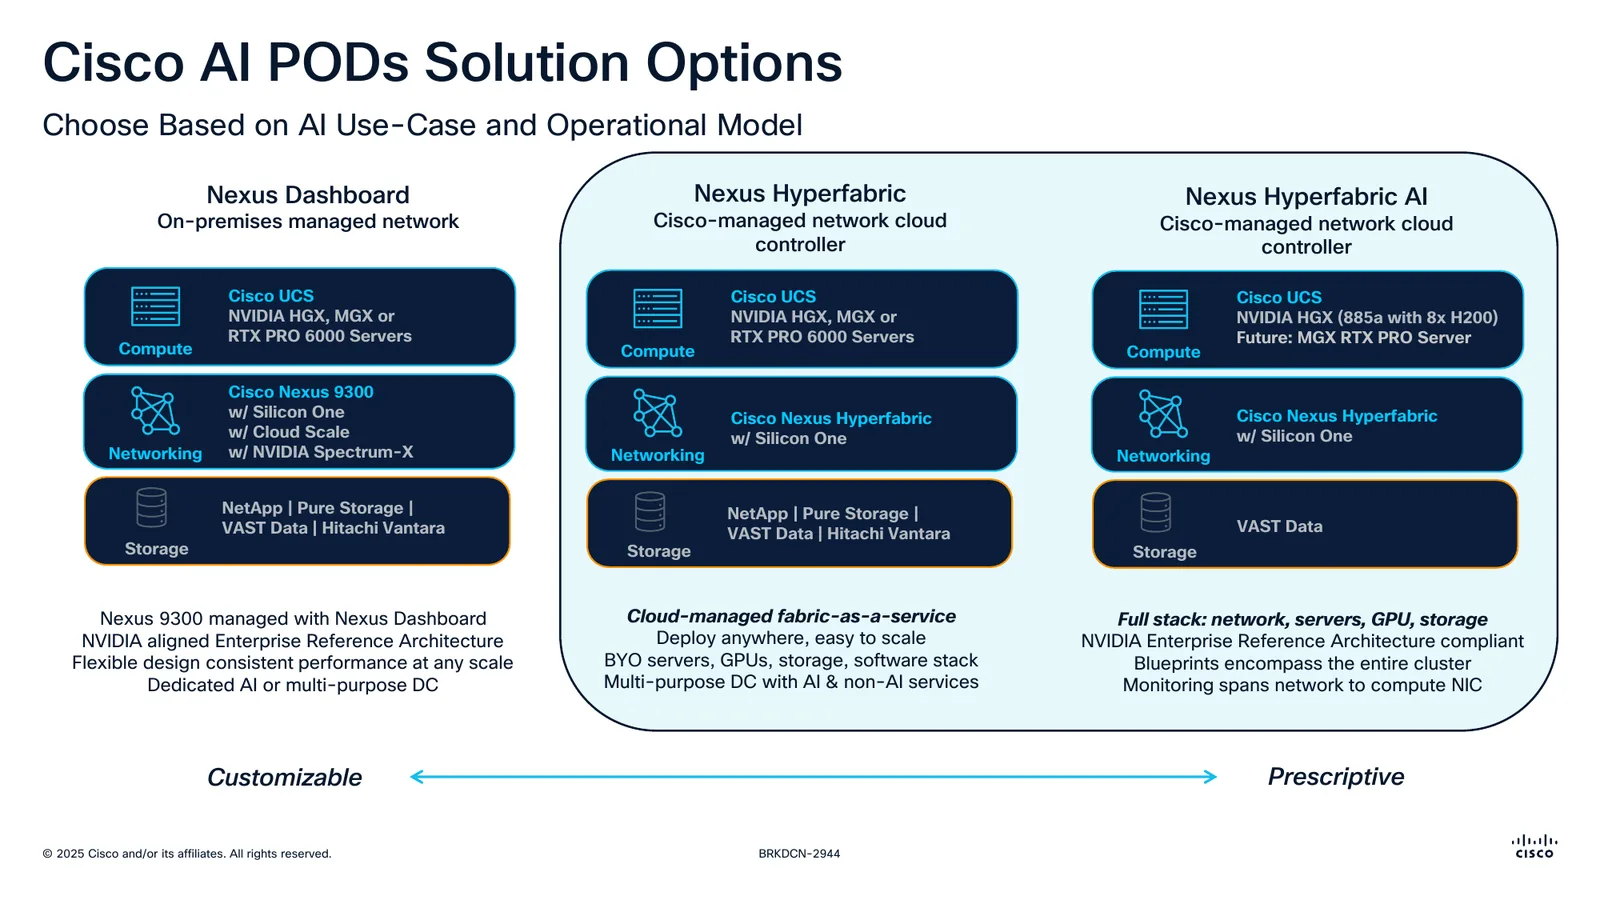
Las dos rutas para un AI POD. Lámina de BRKDCN-2944. © Cisco.
Cisco plantea dos caminos para armar un AI POD, y lo que los separa es el modelo operativo:
| Nexus Dashboard | Nexus HyperFabric | |
|---|---|---|
| Red administrada | En las instalaciones | Controlador en la nube de Cisco |
| Cómputo | UCS con NVIDIA HGX, MGX o RTX PRO 6000 | El mismo |
| Red | Nexus 9300 con Silicon One, Cloud Scale, NVIDIA Spectrum-X | HyperFabric con Silicon One |
| Almacenamiento | NetApp, Pure Storage, VAST Data, Hitachi Vantara | El mismo |
| Encaja en | DC dedicado a IA o de propósito múltiple | DC de propósito múltiple, con IA y servicios que no son IA |
La pila unificada de HyperFabric AI incluye NVIDIA AI Enterprise, y el argumento de venta es levantar clústeres con un clic.
La hoja de ruta#
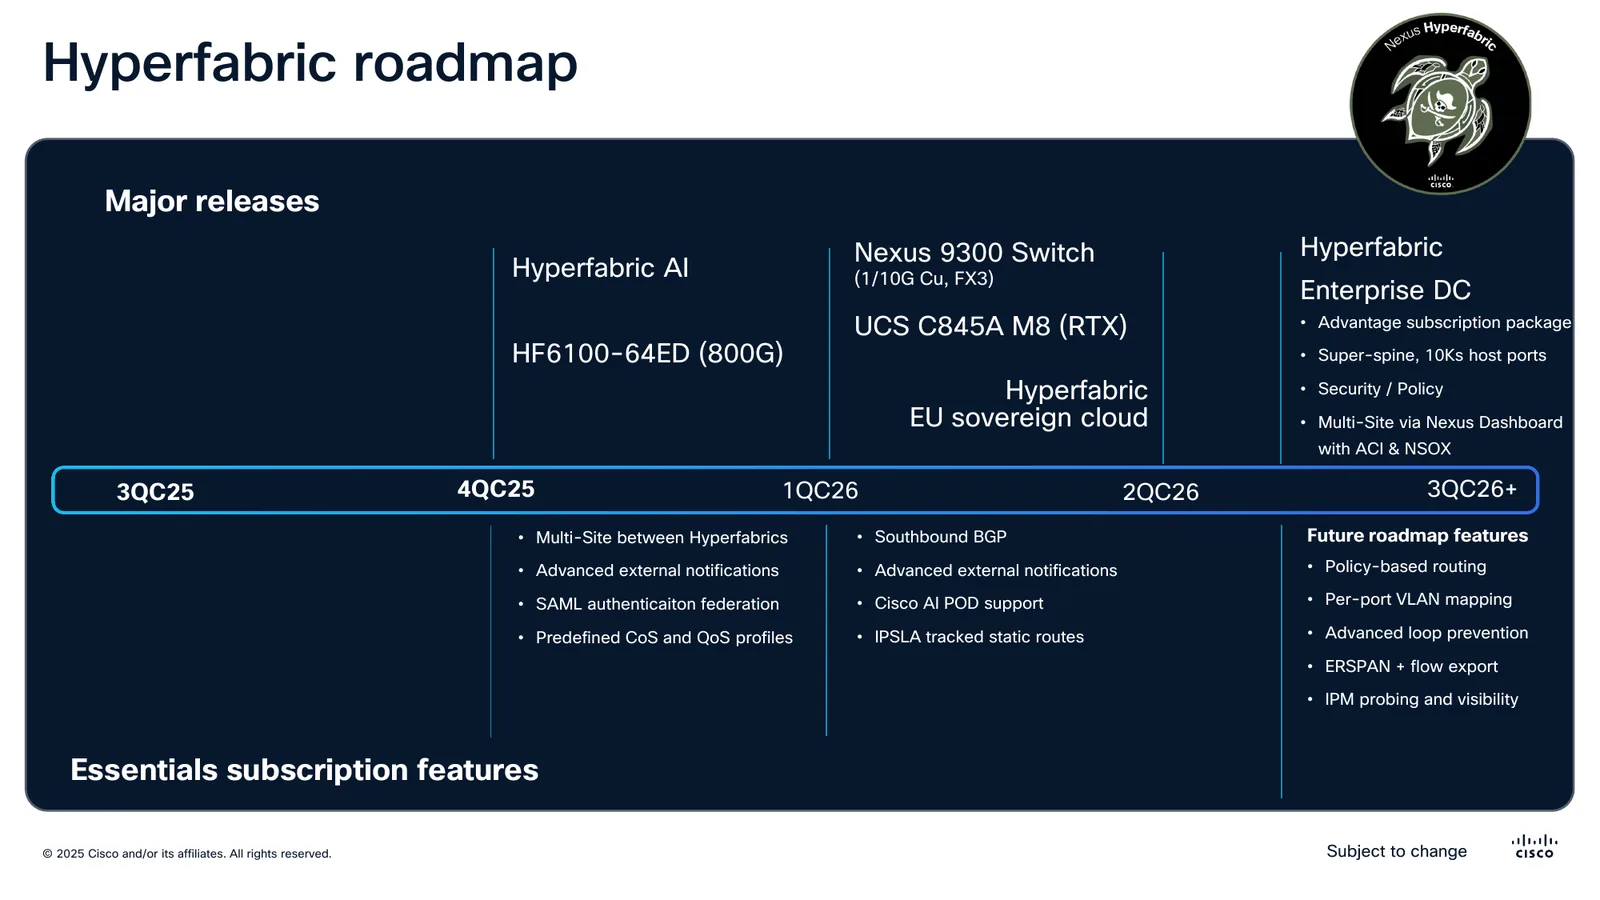
Hoja de ruta presentada en la sesión. Lámina de BRKDCN-2944. © Cisco.
Lo entregado y lo anunciado, por trimestre: HyperFabric AI y el HF6100-64ED de 800G, más multi-site entre HyperFabrics, notificaciones externas avanzadas, federación de autenticación SAML y perfiles predefinidos de CoS y QoS. Después vienen el Nexus 9300 de 1/10G en cobre, el UCS C845A M8, soberanía de datos en la UE, e IP SLA.
Como toda hoja de ruta que se muestra en una conferencia, esto es intención y no compromiso. Sirve para saber qué preguntar, no para planificar encima.
Lo que hay que preguntar antes de comprometerse#
- ¿Su data center puede depender de una salida a internet para cambiar la red? El tráfico sobrevive al corte; los cambios no. Si la respuesta es que no, este producto no es para usted, y no pasa nada.
- ¿Dónde se procesa su telemetría? Las aserciones se evalúan en la nube. Quien tenga requisitos de residencia de datos tiene que resolverlo antes. La soberanía europea aparece en la hoja de ruta, lo que en la práctica significa que hoy todavía no está.
- ¿Le sirve la entrega continua? No existe el «me quedo en la versión que validé». Para varios ambientes eso es un alivio; para otros es un problema de certificación.
- ¿Qué pasa con lo que ya tiene instalado? Multi-site conecta con ACI y con NX-OS VXLAN EVPN por Border Gateway, pero eso es interconexión, no administración unificada.
- ¿Tiene cobre? Hasta que llegó el
C93108TC-FX3, la respuesta era fibra o nada.
Fuente#
Todo lo anterior sale de BRKDCN-2944, Understanding Hyperfabric, presentada por Dan Backman y Michael Petrinovic en Cisco Live 2025, más la documentación de hardware de los 6000 Series. Las láminas reproducidas son de esa sesión y son propiedad de Cisco. Se incluyen acá a efectos de comentario técnico, con la fuente indicada en cada una.
La sesión completa vale la pena. Trae cinco demostraciones en video que no se pueden reproducir acá y que muestran el portal andando, que es donde uno de verdad se hace una idea de si un producto así convence.